En los artículos anteriores construimos una visión general de los sistemas operativos, conocimos sus principales componentes y seguimos el proceso de arranque desde que presionamos el botón de encendido hasta que el sistema comienza a estar disponible para el usuario.
Durante ese recorrido apareció constantemente un componente fundamental: el kernel.
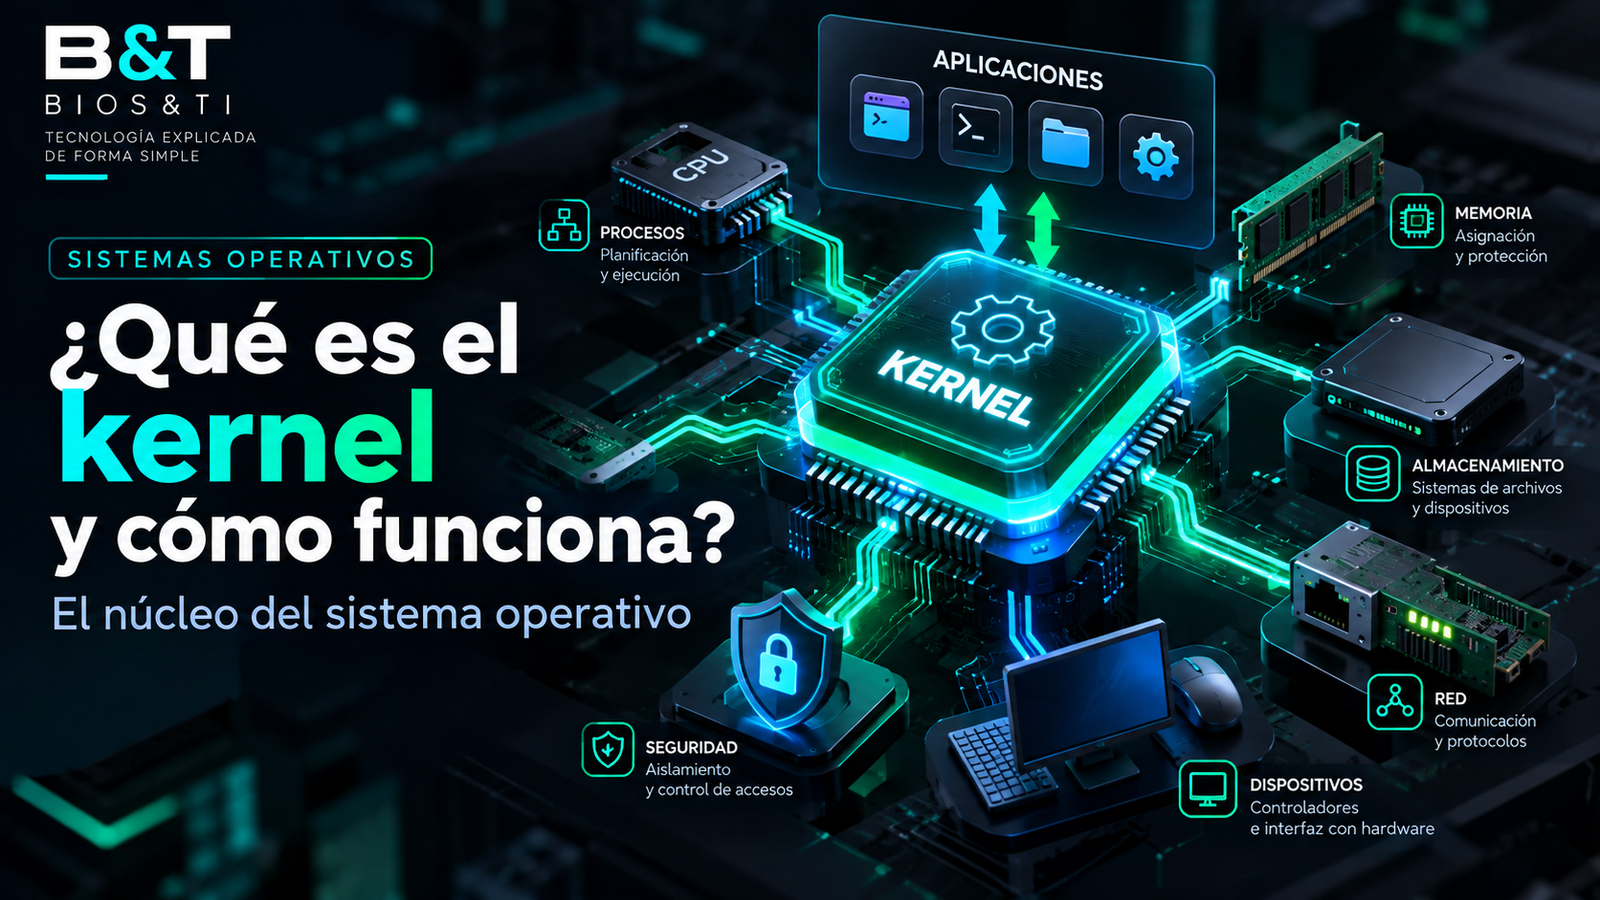
Una vez que el kernel ha sido cargado e inicializado, comienza a participar en la administración de recursos esenciales del sistema. Procesador, memoria, dispositivos, procesos, almacenamiento y mecanismos de comunicación necesitan ser coordinados para que múltiples programas puedan ejecutarse de forma controlada.
Pero ¿qué es realmente el kernel? ¿Por qué se ejecuta con privilegios elevados? ¿Cómo puede una aplicación solicitar servicios del sistema sin controlar directamente todos los recursos del hardware?
En este artículo construiremos un modelo conceptual que nos permitirá comprender cuál es el papel del kernel y por qué resulta fundamental para estudiar posteriormente procesos, memoria, llamadas al sistema, drivers y seguridad.
¿Qué es el kernel?
El kernel, también denominado núcleo, es uno de los componentes centrales de un sistema operativo. Se ejecuta con un nivel elevado de privilegios y proporciona mecanismos fundamentales para administrar y coordinar los recursos del sistema.
Dependiendo de la arquitectura y del sistema operativo, sus responsabilidades exactas pueden variar. Sin embargo, suele intervenir en áreas relacionadas con la ejecución de procesos, la administración de memoria, la entrada y salida, la comunicación con dispositivos, los sistemas de archivos, las redes y diferentes mecanismos de protección.
Podemos imaginarlo, de forma simplificada, como una capa fundamental que permite coordinar la relación entre el software y numerosos recursos de la computadora. Las aplicaciones normalmente no necesitan conocer todos los detalles del hardware ni administrar directamente cada recurso: utilizan interfaces y mecanismos proporcionados por el sistema para solicitar determinadas operaciones.
INFORMACIÓN
¿Por qué necesitamos un kernel?
Una computadora dispone de recursos limitados que deben ser utilizados por muchos programas al mismo tiempo. El procesador necesita distribuir tiempo de ejecución entre diferentes tareas, la memoria debe asignarse y protegerse, los dispositivos pueden recibir solicitudes de varias aplicaciones y el almacenamiento debe mantener organizada la información.
Si cada programa intentara administrar estos recursos de forma independiente y sin mecanismos de coordinación, sería mucho más difícil mantener un sistema estable, seguro y capaz de ejecutar múltiples tareas simultáneamente.
Imaginemos que un navegador, un editor de código, un reproductor de música y otras aplicaciones pudieran modificar libremente cualquier región de memoria, controlar directamente cualquier dispositivo o decidir por sí mismas cuándo utilizar el procesador.
Una aplicación podría interferir accidentalmente —o de forma maliciosa— con los recursos utilizados por otra aplicación o incluso con componentes críticos del propio sistema.
Coordinación, aislamiento y protección
El kernel proporciona mecanismos que permiten coordinar el uso de los recursos y establecer fronteras entre diferentes partes del sistema. Esto ayuda a que múltiples procesos puedan ejecutarse sin disponer automáticamente de acceso irrestricto a la memoria, los dispositivos o los datos pertenecientes a otros procesos.
Estas fronteras no eliminan todos los errores o vulnerabilidades, pero constituyen una parte fundamental del aislamiento y de la protección proporcionados por los sistemas operativos modernos.
Ejemplo
El kernel como administrador de recursos
Una forma útil de construir nuestro modelo mental es pensar en el kernel como un componente encargado de proporcionar mecanismos para administrar recursos fundamentales del sistema.
Entre las áreas en las que puede intervenir encontramos el procesador, la memoria, los procesos, los dispositivos, las operaciones de entrada y salida, los sistemas de archivos, las redes y diferentes mecanismos de seguridad.
- Procesador y tiempo de ejecución.
- Procesos e hilos.
- Memoria.
- Dispositivos y controladores.
- Entrada y salida.
- Sistemas de archivos.
- Comunicaciones de red.
- Protección y control de acceso.
Kernel space y user space
Para comprender mejor cómo funciona un kernel necesitamos introducir una separación fundamental presente, de distintas formas, en los sistemas operativos modernos: la diferencia entre espacio de usuario (user space) y espacio del kernel (kernel space).
Gran parte del software que utilizamos normalmente se ejecuta en espacio de usuario con restricciones que impiden acceder libremente a determinados recursos y operaciones privilegiadas. El kernel, en cambio, ejecuta código con privilegios elevados necesarios para administrar componentes fundamentales del sistema.
Esta separación permite establecer fronteras de protección. Un programa convencional no debería poder modificar arbitrariamente la memoria perteneciente al kernel, controlar directamente cualquier dispositivo o acceder sin autorización a los recursos de otros procesos.
En su lugar, cuando una aplicación necesita realizar determinadas operaciones, utiliza mecanismos controlados proporcionados por el sistema operativo.
Recomendación de seguridad
System calls: ¿cómo solicita una aplicación servicios al kernel?
Una aplicación necesita realizar continuamente operaciones que dependen del sistema operativo: abrir archivos, reservar memoria, crear procesos, comunicarse mediante la red o interactuar con dispositivos.
Sin embargo, una aplicación convencional no necesita implementar directamente toda la lógica necesaria para controlar estos recursos. Para ello existen interfaces y mecanismos proporcionados por el sistema.
Uno de los mecanismos fundamentales son las llamadas al sistema o system calls. De forma conceptual, una llamada al sistema permite que un programa solicite al kernel una operación que requiere sus servicios.
El kernel recibe la solicitud mediante mecanismos definidos por la plataforma, comprueba las condiciones necesarias y realiza o coordina la operación correspondiente.
Ejemplo
INFORMACIÓN
Del programa al recurso
Podemos representar de forma simplificada el recorrido de una solicitud mediante la siguiente secuencia:
Aplicación → API o biblioteca → System call → Kernel → Recurso
Este modelo nos ayuda a visualizar cómo una aplicación puede solicitar determinados servicios sin necesitar controlar directamente todos los detalles del recurso involucrado.
INFORMACIÓN
¿Qué administra el kernel?
Hasta ahora hemos hablado del kernel como un componente encargado de coordinar recursos, pero ¿qué significa esto en la práctica?
Sus responsabilidades exactas dependen del diseño del sistema operativo. Sin embargo, podemos estudiar varias áreas fundamentales que nos permitirán comprender mejor su papel: procesos y ejecución, memoria, dispositivos y entrada/salida, sistemas de archivos, redes y mecanismos de protección.
Procesos y ejecución
Cuando ejecutamos programas, el sistema necesita mantener información sobre las tareas que se encuentran en ejecución y coordinar el uso del procesador. El kernel proporciona mecanismos relacionados con la creación y administración de procesos e hilos, su planificación y los cambios necesarios para permitir que múltiples tareas progresen en el sistema.
Más adelante estudiaremos procesos, hilos y planificación con mayor profundidad.
Administración de memoria
Los programas necesitan memoria para almacenar código, datos y estructuras utilizadas durante su ejecución. El sistema debe administrar la memoria disponible y proporcionar mecanismos que permitan asignarla, protegerla y utilizarla de manera controlada.
En los sistemas modernos también aparecen conceptos como espacios de direcciones y memoria virtual, que permiten construir mecanismos de aislamiento y proporcionar a los procesos una visión organizada de la memoria. Estos conceptos tendrán su propio artículo posteriormente.
Dispositivos y entrada/salida
Una computadora puede incluir almacenamiento, interfaces de red, dispositivos USB, teclado, ratón y muchos otros componentes. El kernel proporciona mecanismos para coordinar operaciones de entrada y salida y trabajar con los controladores necesarios para comunicarse con diferentes dispositivos.
Los drivers o controladores contienen lógica específica para determinados dispositivos o clases de dispositivos y permiten que el sistema pueda utilizarlos mediante interfaces definidas por su arquitectura.
Sistemas de archivos
Los sistemas de archivos proporcionan estructuras y reglas para organizar y acceder a la información almacenada en dispositivos como SSD, NVMe, discos duros y otros medios.
El kernel participa en mecanismos relacionados con operaciones sobre archivos y directorios, permisos, acceso al almacenamiento y la interacción con los sistemas de archivos compatibles con la plataforma.
Gracias a estas abstracciones, una aplicación puede trabajar con archivos y directorios sin tener que controlar directamente la ubicación física de cada dato dentro del dispositivo de almacenamiento.
Redes y comunicaciones
La comunicación mediante redes también requiere mecanismos proporcionados por el sistema operativo. El kernel puede implementar componentes fundamentales de la pila de red y proporcionar interfaces que permiten a las aplicaciones enviar y recibir información.
Conceptos como interfaces de red, sockets, protocolos y procesamiento de paquetes forman parte de un área mucho más amplia que estudiaremos posteriormente cuando entremos en redes y comunicaciones.
Seguridad y protección
Debido a su nivel de privilegios, el kernel participa en mecanismos fundamentales de protección del sistema. Dependiendo de la plataforma, esto puede incluir comprobaciones de permisos, aislamiento entre procesos, protección de memoria, control sobre determinadas operaciones privilegiadas y mecanismos utilizados para aplicar políticas de seguridad.
Esto no significa que toda la seguridad de un sistema operativo se encuentre dentro del kernel. Muchos controles también dependen de componentes de espacio de usuario, servicios, aplicaciones y configuraciones adicionales.
Las responsabilidades del kernel en una sola vista
¿El kernel está trabajando todo el tiempo?
Mientras el sistema está funcionando, el kernel permanece activo como parte fundamental del entorno de ejecución y responde a diferentes eventos y solicitudes.
Esto no significa que esté ejecutando constantemente todas sus funciones. Dependiendo de lo que ocurra en el sistema, puede intervenir para atender llamadas al sistema, gestionar eventos de hardware, coordinar operaciones de entrada y salida, administrar memoria o participar en decisiones relacionadas con la ejecución de procesos.
Por ejemplo, cuando una aplicación solicita leer un archivo, llega información desde la red, un dispositivo genera una interrupción o el sistema necesita cambiar la tarea que utiliza el procesador, pueden entrar en acción distintos mecanismos del kernel.
Muchos de estos eventos ocurren en intervalos extremadamente pequeños, por lo que desde la perspectiva del usuario parece que numerosas operaciones suceden simultáneamente.
EJEMPLO
No todos los kernels están diseñados de la misma manera
Aunque los kernels comparten determinadas responsabilidades generales, no todos están organizados internamente de la misma forma.
Existen diferentes enfoques arquitectónicos que determinan qué componentes se ejecutan con privilegios elevados, cuáles permanecen fuera del núcleo y cómo se comunican entre ellos. Entre las clasificaciones más conocidas encontramos los kernels monolíticos, los microkernels y las denominadas arquitecturas híbridas.
INFORMACIÓN
Kernel monolítico
En una arquitectura monolítica, una parte considerable de los servicios fundamentales del sistema puede ejecutarse dentro del espacio privilegiado del kernel. Esto puede incluir componentes relacionados con administración de memoria, planificación, sistemas de archivos, redes y determinados controladores.
Estos componentes pueden comunicarse directamente dentro del entorno privilegiado, lo que permite construir implementaciones eficientes, aunque también significa que una falla en código ejecutado dentro del kernel puede afectar gravemente al resto del sistema.
Linux es uno de los ejemplos más conocidos de kernel monolítico. Sin embargo, su diseño permite cargar y descargar determinados componentes mediante módulos del kernel, por lo que describirlo simplemente como una única pieza indivisible sería incorrecto.
La modularidad permite ampliar determinadas capacidades del kernel sin que todas ellas tengan que formar parte permanentemente de la imagen principal cargada durante el arranque.
Microkernel
En una arquitectura microkernel, se busca mantener dentro del núcleo privilegiado un conjunto más reducido de funciones fundamentales. Otros servicios pueden ejecutarse fuera del kernel, generalmente como procesos o servidores en espacio de usuario.
Dependiendo del diseño, el microkernel puede concentrarse en mecanismos esenciales como planificación, comunicación entre procesos, administración básica de memoria y manejo de determinadas operaciones de bajo nivel.
Una consecuencia importante de este enfoque es que diferentes servicios necesitan comunicarse entre sí mediante mecanismos bien definidos, como la comunicación entre procesos o IPC (Inter-Process Communication).
Al trasladar determinados componentes fuera del espacio privilegiado, es posible mejorar el aislamiento entre ellos. Sin embargo, el diseño también introduce desafíos relacionados con la comunicación, la coordinación y el rendimiento.
EJEMPLO
Kernel híbrido
El término kernel híbrido suele utilizarse para describir diseños que incorporan ideas asociadas con diferentes modelos arquitectónicos.
En lugar de mantener una separación estricta como la planteada conceptualmente por algunos microkernels, determinados sistemas conservan varios componentes y servicios dentro del espacio privilegiado por razones relacionadas con rendimiento, compatibilidad o diseño, mientras mantienen estructuras y abstracciones inspiradas en otros enfoques.
Windows NT, base de las versiones modernas de Windows, suele describirse como una arquitectura híbrida. Su diseño contiene múltiples componentes que interactúan tanto en modo kernel como en modo usuario.
Sin embargo, clasificar un sistema operativo completo utilizando una sola etiqueta puede ocultar muchos detalles de su arquitectura interna. Por ello, utilizaremos estas categorías principalmente como herramientas conceptuales.
¿Cuál arquitectura es mejor?
No existe una respuesta universal. Cada enfoque representa diferentes decisiones de diseño y compromisos relacionados con rendimiento, aislamiento, modularidad, complejidad, mantenibilidad y compatibilidad.
Además, los sistemas operativos reales evolucionan durante años o décadas y pueden incorporar técnicas que hacen que una clasificación demasiado rígida resulte insuficiente para describir toda su arquitectura.
INFORMACIÓN
Kernel monolítico vs microkernel vs híbrido
¿Qué kernel utilizan Linux, Windows y macOS?
Los sistemas operativos que utilizamos diariamente implementan estas ideas de formas diferentes. Linux, Windows y macOS poseen arquitecturas, componentes y decisiones de diseño propias, por lo que no debemos asumir que internamente funcionan de la misma manera.
Compararlos nos permite conectar los conceptos anteriores con sistemas reales sin perder de vista que las etiquetas arquitectónicas son simplificaciones útiles para estudiar diseños mucho más complejos.
Linux
Linux es un kernel, no por sí solo un sistema operativo de escritorio completo. Proporciona mecanismos fundamentales relacionados con procesos, memoria, dispositivos, sistemas de archivos, redes y otras funciones de bajo nivel.
Cuando hablamos de distribuciones como Ubuntu, Debian, Fedora o Arch Linux, nos referimos a sistemas que combinan el kernel Linux con bibliotecas, herramientas, servicios, gestores de paquetes, interfaces y numerosos componentes adicionales.
Linux suele clasificarse como un kernel monolítico modular. Una parte considerable de sus servicios se ejecuta en espacio del kernel, pero también dispone de un sistema de módulos que permite incorporar determinadas funcionalidades, como controladores o soporte adicional, durante la ejecución.
Por ello, “monolítico” no significa que todo el kernel tenga que comportarse como una única pieza estática e indivisible.
Windows
Las versiones modernas de Windows pertenecen a la familia arquitectónica Windows NT. Su diseño separa diferentes componentes entre modo usuario y modo kernel e incorpora subsistemas responsables de distintas funciones del sistema.
Dentro del modo kernel encontramos componentes fundamentales relacionados con ejecución, memoria, entrada y salida, seguridad y controladores, entre otros.
Windows NT suele describirse como una arquitectura híbrida, aunque esta etiqueta no representa por sí sola toda su complejidad interna.
Lo importante para nuestro modelo conceptual es comprender que Windows mantiene determinados componentes fundamentales ejecutándose con privilegios de kernel mientras otros servicios y subsistemas funcionan en modo usuario.
macOS
macOS utiliza XNU, el kernel desarrollado por Apple para sus plataformas. XNU combina tecnologías procedentes de diferentes diseños e integra componentes relacionados con Mach y BSD, además de otros subsistemas y mecanismos propios de la plataforma.
Esta combinación hace que describir XNU únicamente mediante una de las categorías anteriores sea una simplificación. Frecuentemente se presenta como un diseño híbrido.
Al igual que ocurre con Linux y Windows, el kernel es solamente una parte de macOS. Sobre él funcionan numerosos frameworks, servicios, bibliotecas, interfaces y aplicaciones que en conjunto forman la plataforma utilizada por el usuario.
INFORMACIÓN
¿Qué ocurre si el kernel falla?
Debido a que el kernel administra recursos fundamentales y ejecuta código con privilegios elevados, un fallo grave dentro de este entorno puede comprometer la estabilidad de todo el sistema.
Mientras que el error de una aplicación en espacio de usuario puede limitarse, en muchos casos, al proceso afectado, un problema crítico en código ejecutado dentro del kernel puede impedir que el sistema continúe funcionando de manera segura.
Las causas pueden ser muy diferentes: errores en el propio kernel, problemas con controladores, fallos de hardware, corrupción de memoria o determinadas condiciones que el sistema no puede resolver de forma segura.
Cuando continuar la ejecución podría provocar consecuencias impredecibles, el sistema puede detenerse deliberadamente y proporcionar información que permita diagnosticar el problema.
Kernel panic y errores críticos del sistema
En sistemas como Linux y macOS podemos encontrar el concepto de kernel panic, una condición crítica en la que el kernel detecta un problema del que no puede recuperarse de forma segura.
Dependiendo del sistema y de su configuración, pueden mostrarse mensajes de diagnóstico, registrarse información sobre el fallo o producirse un reinicio.
En Windows existe un mecanismo equivalente para determinados errores críticos: el sistema puede realizar un bug check, asociado comúnmente con la conocida pantalla azul o Blue Screen of Death (BSOD).
En estos casos pueden generarse datos de diagnóstico, como volcados de memoria, que posteriormente ayudan a investigar qué componente, controlador o condición estuvo relacionada con el fallo.
EJEMPLO
¿Por qué el kernel es tan importante para la seguridad?
El kernel se encuentra en una posición especialmente sensible desde el punto de vista de la seguridad. Tiene acceso privilegiado a recursos fundamentales y participa en mecanismos relacionados con memoria, procesos, dispositivos, permisos y aislamiento
Por esta razón, impedir que aplicaciones no autorizadas obtengan privilegios de kernel constituye una parte fundamental de la protección de un sistema operativo.
Una vulnerabilidad en el kernel o en código privilegiado, como determinados controladores, puede permitir en ciertas circunstancias que un atacante supere algunas de las restricciones impuestas a las aplicaciones convencionales.
Dependiendo de la vulnerabilidad y de las protecciones existentes, las consecuencias podrían incluir elevación de privilegios, acceso a recursos protegidos, alteración del comportamiento del sistema o pérdida de aislamiento.
RECOMENDACIÓN DE SEGURIDAD
Kernel y principio de mínimo privilegio
Una idea fundamental en seguridad informática es el principio de mínimo privilegio: un componente debería disponer únicamente de los permisos necesarios para realizar su función.
La separación entre aplicaciones convencionales y código privilegiado ayuda a aplicar esta idea. No todos los programas necesitan —ni deberían tener— acceso directo a las capacidades disponibles en modo kernel.
INFORMACIÓN
Del kernel a los procesos
Ahora sabemos que el kernel participa en la administración de múltiples recursos, pero todavía queda una pregunta fundamental: ¿cómo representa y administra el sistema los programas que se encuentran en ejecución?
Para responderla necesitamos estudiar dos conceptos esenciales: procesos e hilos. Comprenderemos qué ocurre cuando ejecutamos un programa, qué información mantiene el sistema sobre él, cómo pueden existir múltiples tareas y cuál es la diferencia entre un proceso y un hilo.
Lo que hemos aprendido
El kernel es uno de los componentes fundamentales de un sistema operativo. Su trabajo no consiste únicamente en conectar aplicaciones con hardware, sino en proporcionar mecanismos para administrar, coordinar y proteger recursos esenciales del sistema.
A lo largo del artículo vimos cómo participa en áreas relacionadas con procesos, memoria, dispositivos, sistemas de archivos, redes y protección, además de proporcionar mecanismos mediante los cuales las aplicaciones pueden solicitar determinados servicios del sistema.
También aprendimos que las aplicaciones normalmente se ejecutan con privilegios diferentes a los del kernel y que las system calls permiten solicitar operaciones que requieren servicios privilegiados.
Esta separación entre user space y kernel space constituye una pieza fundamental para comprender tanto el funcionamiento como la seguridad de los sistemas operativos modernos.
Conceptos clave
- Kernel: componente central que proporciona mecanismos fundamentales para administrar recursos del sistema.
- Kernel space: entorno privilegiado en el que se ejecuta código del kernel y determinados componentes del sistema.
- User space: entorno donde se ejecutan normalmente aplicaciones y numerosos servicios con privilegios restringidos.
- System call: mecanismo mediante el cual un programa puede solicitar determinados servicios al kernel.
- Proceso: representación de un programa en ejecución junto con los recursos y el estado necesarios para administrarlo.
- Driver: software que permite al sistema interactuar con determinados dispositivos o clases de dispositivos.
- Kernel monolítico: arquitectura en la que numerosos servicios fundamentales funcionan dentro del espacio privilegiado del kernel.
- Microkernel: diseño que busca mantener un conjunto más reducido de funciones dentro del núcleo privilegiado.
- Kernel híbrido: denominación utilizada para arquitecturas que combinan características asociadas con diferentes enfoques.
INFORMACIÓN
¿Qué sigue?
Hasta ahora hemos construido el camino desde el sistema operativo hasta uno de sus componentes más importantes: el kernel.
El siguiente paso será estudiar qué ocurre cuando ejecutamos un programa y cómo el sistema puede mantener numerosas tareas funcionando aparentemente al mismo tiempo.
PRÓXIMO ARTÍCULO
Procesos e hilos: ¿cómo ejecuta programas un sistema operativo?
Descubriremos qué es un proceso, qué información necesita mantener el sistema para administrarlo, qué son los hilos y por qué estos conceptos son fundamentales para comprender la multitarea y el funcionamiento interno de los sistemas operativos.
Referencias
- The Linux Kernel Documentation (abre en una nueva pestaña)Linux Kernel
- Linux ABI Description (abre en una nueva pestaña)Linux Kernel Documentation
- User Mode and Kernel Mode (abre en una nueva pestaña)Microsoft Learn
- Windows Kernel-Mode Kernel Library (abre en una nueva pestaña)Microsoft Learn
- Stop Code Error or Bug Check Troubleshooting (abre en una nueva pestaña)Microsoft Learn
- XNU Kernel (abre en una nueva pestaña)Apple Open Source